




범죄자들이 변조된 하드웨어 지갑을 이용해 약 9,000만 달러 상당의 암호화폐를 훔친 것으로 추정됩니다
기계 번역영어 원문 보기
글자 크기본문 읽기 ↓
이미지 불러오는 중
이 사건은 공급망의 취약성을 부각시키고 암호화폐 자산의 보안에 대한 우려를 제기하며, 이는 사용자 신뢰와 시장 안정성에 영향을 미친다.
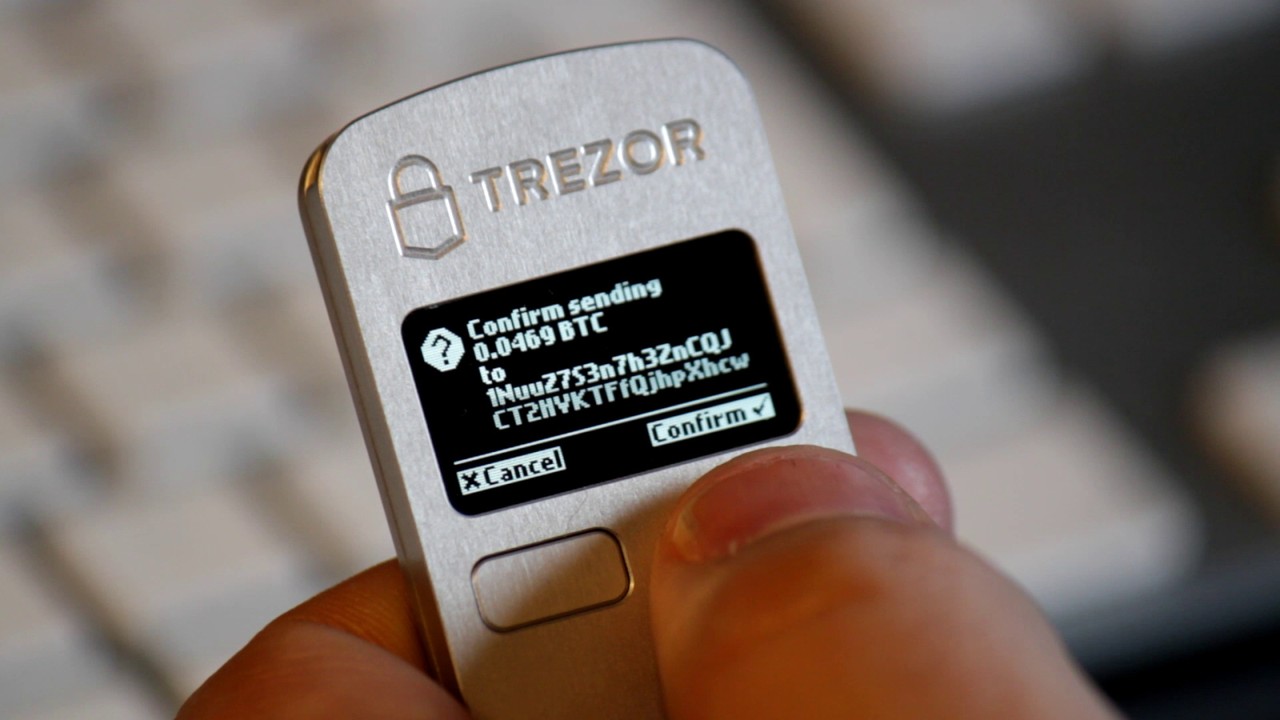
원본 업로더는 영어 위키백과의 Ladislav Mecir입니다. / 위키미디어 공용 (CC BY-SA 3.0)
동남아시아 리셀러를 통해 판매된 Ledger 기기에 숨겨진 임플란트가 설정 과정에서 복구 문구를 캡처한 것으로 알려졌다.
2026년 10월 15일 목요일 · 13:57 EDT · 4분 읽기
보안 분야에서
공유
하드웨어 지갑이 존재하는 이유는 단 하나, 암호화폐 키를 인터넷으로부터 격리하기 위해서입니다. 그런데 누군가 상자를 열기도 전에 그 약속을 우회할 방법을 찾아낸 것으로 보입니다.
영국 파이낸셜타임스에 따르면, 범죄자들은 USB와 유사한 기기 안에 비밀번호 판독기를 숨겨 9,000만 달러어치의 암호화폐를 훔쳤다. 총 피해 규모는 300개 이상의 사용자 지갑에서 빠져나간 9,000만 달러에서 9,300만 달러로 추정된다.
문제가 된 기기는 Ledger 하드웨어 지갑이었습니다. 이들은 동남아시아에서 활동하는 공인 리셀러인 CryptoBilis를 통해 판매되었습니다.
공격자들은 블록체인이나 지갑 소프트웨어를 겨냥하지 않았다. 보도에 따르면 이들은 공장에서 고객에게 도달하기까지의 어느 지점에서 물리적 하드웨어 자체를 노렸다.
보도에 따르면 공격이 작동한 방식은 다음과 같다
보고에 따르면 CryptoBilis를 통해 판매된 기기에는 무단 하드웨어 임플란트가 추가되었으며, 이는 지갑이 구매자에게 도달하기 전에 삽입된 것으로 전해졌다.
보도에 따르면 해당 이식물에는 소형의 저렴한 컴퓨터 칩인 마이크로컨트롤러가 들어 있었습니다. 이 칩의 역할은 설정 과정에서 지갑 화면에 표시되는 민감한 정보를 수집하는 것이었습니다.
상금은 24개 단어로 된 복구 문구였다. 하드웨어 지갑을 초기화하면 이 단어 목록이 마스터 백업으로 생성된다.
그 24개의 단어를 가진 사람은 누구든 다른 기기에서 지갑을 복원하고 자금을 옮길 수 있습니다. 여러분의 암호화폐는 실제로 그 기기에 있는 것이 아닙니다. 그것은 그 단어를 가진 사람이 있는 곳에 있습니다.
해당 임플란트는 도난당한 데이터를 LTE와 eSIM 기술, 즉 휴대폰과 스마트워치에서 볼 수 있는 것과 동일한 셀룰러 연결을 이용해 외부로 전송한 것으로 알려졌다. 이러한 변조된 기기들은 자체 셀룰러 링크를 탑재해 소유자의 컴퓨터와 Wi-Fi를 우회하는 전용 회선을 확보한 것으로 전해졌다.
해당 조직적 절도는 2026년 10월 9일 무렵 시작되었다. 피해자 대부분은 동남아시아에 있었으며, 이는 해당 재판매업체의 활동 범위와 일치한다.
레저와 테더, 대응하다
레저는 최소 한 대의 기기가 손상되었음을 확인했습니다. 또한 회사는 손상된 기기가 크립토빌리스에서 판매된 기기에 한정된다고 밝혔습니다.
회사의 고객 안내는 단호하다. 지난 90일 이내에 CryptoBilis에서 기기를 구매한 사람은 누구든 해당 기기를 초기화해서는 안 된다.
해당 경고는 공격이 악용한 바로 그 순간을 겨냥한다. 설정 단계는 복구 문구가 화면에 나타나는 시점이므로, 의심스러운 기기에서 설정을 건너뛰면 임플란트가 훔칠 만한 것을 보지 못하게 된다.
USDT 스테이블코인의 발행사인 테더는 침해된 지갑들과 연계된 USDT를 동결했다. USDT와 같은 스테이블코인은 중앙 기업이 발행하기 때문에 발행사가 특정 주소의 토큰 이동을 차단할 수 있다.
이는 피해자들에게 부분적인 안전망을 제공하지만, 해당 자산 하나에만 해당된다. 비트코인과 다른 탈중앙화 토큰에는 일시 중지할 수 있는 발행자가 없으므로, 그러한 자산에 보관된 자금에는 이에 상응하는 동결 버튼이 없다.
왜 공급망이 취약점인가
하드웨어 지갑은 외부 세계의 공격을 견디도록 설계되었습니다. 노트북의 악성코드, 피싱 웹사이트, 감염된 브라우저 확장 프로그램은 모두 이 기기들이 처리하도록 설계된 위협입니다.
공급망 공격은 규칙을 바꿉니다. 기기를 손에 들기 전에 이미 변조되었다면, 그 이후의 모든 보안 기능은 사용자가 아니라 공격자를 위해 작동합니다.
CryptoBilis 사건은 공인 리셀러에 대한 의문도 제기한다. 공식 파트너로부터 구매하는 것이 일반적으로 변조된 장비를 피하기 위한 표준 조언이지만, 이 장치들은 바로 그런 경로를 통해 들어왔다.
하드웨어 지갑 사용자에게 이것이 의미하는 바
개인 보유자의 경우 즉시 확인해야 할 체크리스트는 짧습니다. 기기의 출처를 파악하고, 지난 90일 이내에 CryptoBilis에서 구입한 것이라면 Ledger의 경고에 따라 초기화하지 마십시오.
시장적 측면도 있다. 동결된 USDT 주소는 관련 토큰의 유동성에 영향을 미치며, 위기 상황에서 중앙화된 발행사가 얼마나 큰 권한을 갖는지를 다시금 부각시킨다.
이제 지켜봐야 할 것은 레저(Ledger)가 영향을 받은 기기 목록을 확대하는지, 그리고 도난당한 가치 중 얼마나 추적하거나 동결할 수 있는지입니다. 피해자들에게는 업계가 다음에 무엇을 고치든 9,000만 달러에서 9,300만 달러로 추정되는 손실이 이미 현실입니다.
공개: 이 기사는 John Chen이 편집했습니다. 콘텐츠 제작 및 검토 방식에 대한 자세한 내용은 편집 정책을 참조하세요.